Aus der Beratungspraxis: Es scheitert nicht an der Bereitschaft
Aus der Begleitung von DRK-Organisationen bei der NIS-2-Umsetzung lässt sich eine Beobachtung voranstellen: An der Bereitschaft scheitert es nicht, der Engpass liegt bei den verfügbaren Ressourcen. Wo Informationssicherheit neben Tagesgeschäft, Einsatzdienst, ehrenamtlicher Struktur und laufenden Digitalisierungsvorhaben mitlaufen muss, entstehen zwangsläufig lange Umsetzungswege – äußerer Druck beschleunigt sie nicht, er erhöht zunächst nur die Last auf denselben wenigen Schultern.
Vier Fallstricke treten dabei besonders häufig auf:
- Die Betroffenheitsprüfung wird auf den Verband statt auf den Rechtsträger bezogen und übersieht dadurch erfasste Dienste oder verbundene Gesellschaften.
- Die Zuständigkeit wird an eine einzelne Person oder an den externen IT-Dienstleister übergeben und dort geparkt – ohne Mandat, Budget oder klaren Entscheidungsweg.
- Die Lieferkette bleibt unbearbeitet, obwohl gerade in kleineren Einrichtungen zentrale Systeme extern betrieben werden und deren vertragliche Absicherung ausdrücklich Teil der Pflichten ist.
- Meldeprozesse existieren auf dem Papier, sind aber nie erprobt worden.
Die entscheidende Erkenntnis ist organisatorischer, nicht technischer Natur: Etwa 40 Prozent der Arbeit liegen nach unserer Projekterfahrung in der Technik, rund 60 Prozent in der Organisation – Erfahrungswerte, keine amtliche Kennzahl. Wer die Umsetzung verantwortet, braucht ein klares Mandat, verlässliche Zeitanteile und den sichtbaren Rückhalt der Leitung.
Checkliste: Wo steht Ihre Einrichtung?
Die folgende Checkliste richtet sich auf den Umsetzungsstand; wer die Betroffenheit noch klären muss, beginnt z.B. mit dem Selbsttest unter https://naviro.de/nis2/#nisTest
Jeder Punkt, der nicht mit einem belegbaren Ja beantwortet werden kann, ist eine offene Aufgabe.
Betroffenheit und Registrierung
- Für jeden Rechtsträger und jeden Dienst liegt ein dokumentiertes Prüfergebnis zur Betroffenheit vor, auch für ein begründetes „nicht betroffen“.
- Der Zugang über „Mein Unternehmenskonto“ ist eingerichtet und mindestens zwei Personen können ihn nutzen.
- Die Registrierung im BSI-Portal ist erfolgt, und die benannte Kontaktstelle ist mit Vertretungsregelung hinterlegt.
Meldefähigkeit
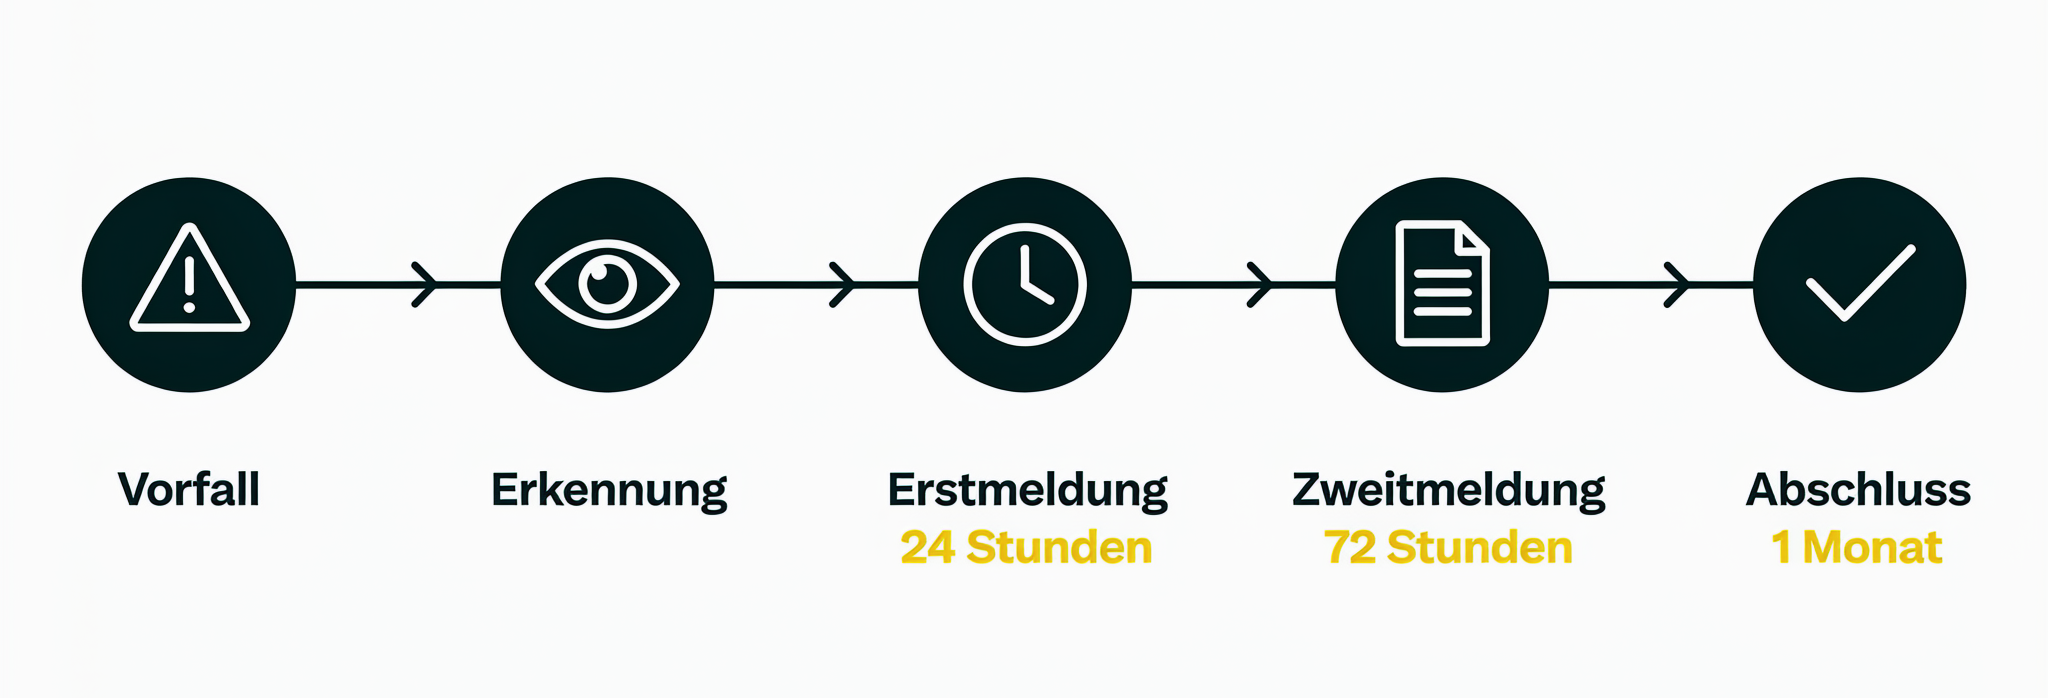
- Der Melde- und Eskalationsprozess für die Fristen 24 Stunden, 72 Stunden und einen Monat ist schriftlich festgelegt.
- Der Prozess wurde mindestens einmal erprobt, auch nachts, am Wochenende und im Vertretungsfall.
- Meldevorlagen, Zuständigkeiten und Erreichbarkeiten sind auch dann verfügbar, wenn die eigene IT ausgefallen ist.
Risikomanagement
- Zu allen zehn Mindestthemen des § 30 BSIG liegt eine Aussage vor, mindestens als bewusste und begründete Entscheidung.
- Backup und Wiederanlauf sind innerhalb der letzten zwölf Monate tatsächlich getestet worden.
- Informationssicherheit ist in die vorhandenen Qualitäts-, Krisen- und Notfallstrukturen eingehängt und läuft nicht parallel dazu.
Lieferkette
- Die wesentlichen IT-Dienstleister, Rechenzentren und Fachverfahren sind erfasst, mit Ansprechpartnern und zugesagten Reaktionszeiten.
- Sicherheitsanforderungen und Mitwirkung im Meldefall sind in den Verträgen mit diesen Dienstleistern abgebildet.
Leitung und Nachweise
- Die Geschäftsleitung hat die Maßnahmen förmlich beschlossen und an einer Schulung teilgenommen.
- Es gibt eine regelmäßige Berichterstattung und eine Dokumentation, die gegenüber Aufsicht und Gremien Bestand hat.
Die Reihenfolge der Blöcke ist bewusst gewählt und zeigt die typische Reihenfolge in unseren Projekten. Einzelne offene Punkte sind normal, ist ein durchgehend offener Block vorhanden, liegt ein Priorisierungshinweis vor.
Leitfaden: die nächsten Schritte in vier Etappen
Aus der Checkliste ergibt sich die Reihenfolge. Tragfähig ist ein Vorgehen in Etappen, das die Umsetzung in bestehende Qualitäts- und Notfallstrukturen einhängt und somit an die Kompetenzen der DRK-Organisationen anbindet, statt sie parallel dazu aufzubauen.
Etappe 1: Betroffenheit klären und dokumentieren
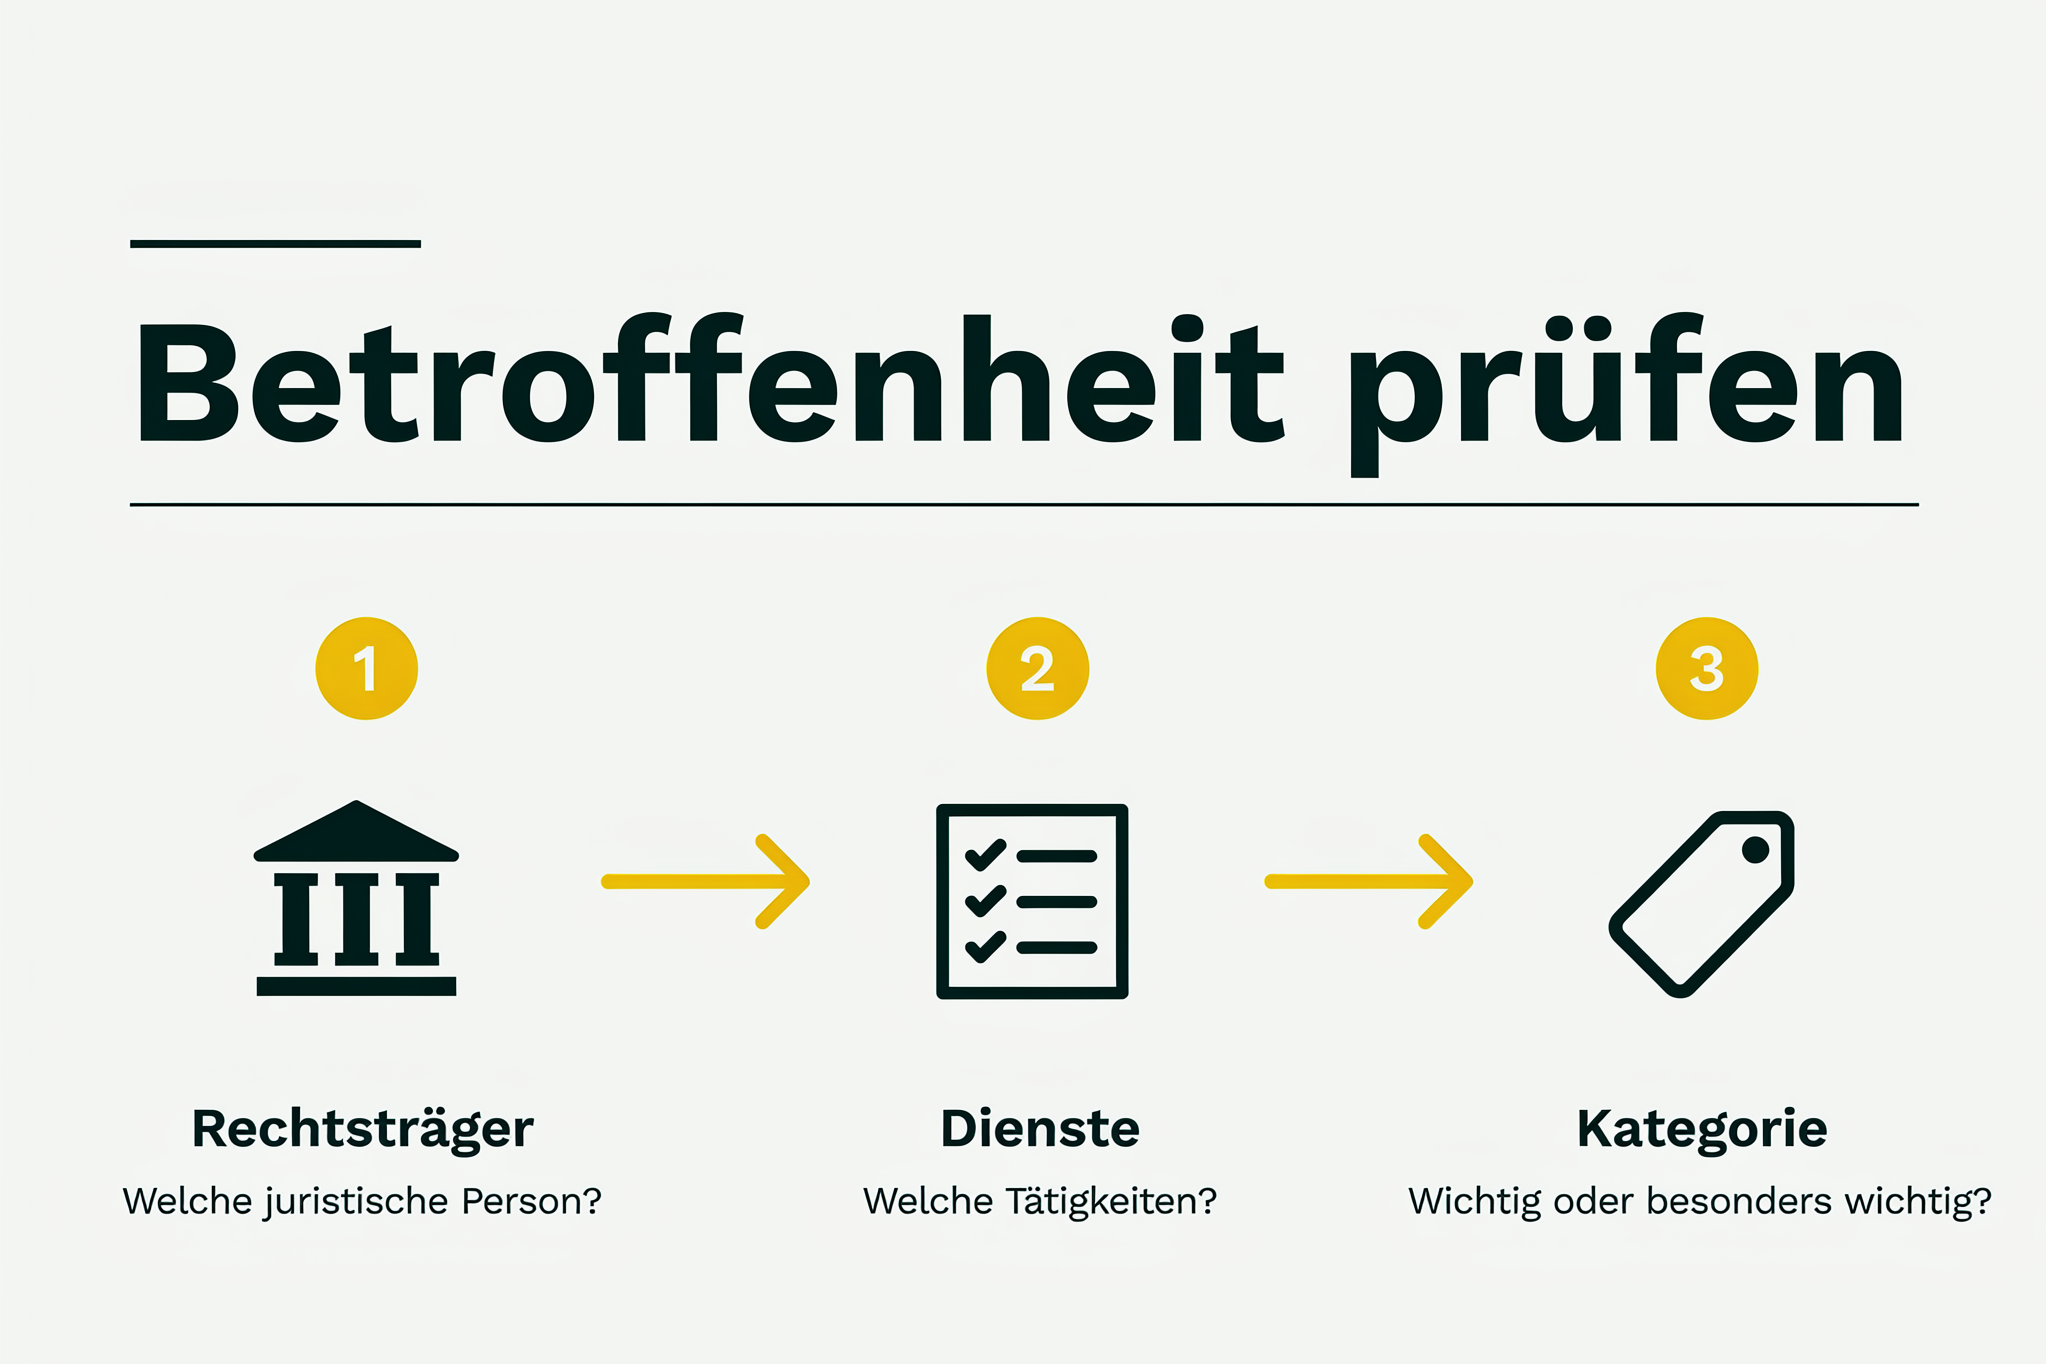
Prüfen Sie je Rechtsträger und je Dienst, ob eine Betroffenheit vorliegt, und halten Sie das Ergebnis nachvollziehbar fest – auch ein begründetes „nicht betroffen“ ist ein Prüfergebnis. Beziehen Sie verbundene Gesellschaften und gemeinsam genutzte IT ein. Die Verantwortung liegt bei der Geschäftsführung, fachlich unterstützt durch IT und Fachbereiche.
Zu beachten: Ein Selbsttest liefert eine Orientierung, keine rechtsverbindliche Feststellung. Dokumentieren Sie die Tatsachengrundlage Ihrer Entscheidung – Beschäftigtenzahl, Umsatz, Bilanzsumme, Fallzahlen, Tätigkeitsschwerpunkt.
Etappe 2: Registrieren und meldefähig werden
Richten Sie den Zugang über „Mein Unternehmenskonto“ ein, registrieren Sie anschließend im BSI-Portal und benennen Sie eine tatsächlich erreichbare Kontaktstelle mit Vertretungsregelung. Legen Sie parallel den Melde- und Eskalationsprozess für die Fristen 24 Stunden, 72 Stunden und einen Monat schriftlich fest und erproben Sie ihn einmal.
Zu beachten: Der Zugang zu „Mein Unternehmenskonto“ setzt ein ELSTER-Organisationszertifikat voraus; dessen Aktivierungscode geht per Post an die beim Finanzamt hinterlegte Adresse, das BSI nennt dafür mindestens fünf Werktage. Meldevorlagen und Erreichbarkeiten müssen auch dann verfügbar sein, wenn die eigene IT ausgefallen ist.
Etappe 3: Risikomanagement schrittweise aufbauen
Arbeiten Sie die zehn Mindestthemen des § 30 BSIG ab und treffen Sie zu jedem eine begründete Entscheidung. Beginnen Sie dort, wo ein Ausfall unmittelbar den Versorgungsauftrag trifft: Leitstelle, Einsatzdienst, Hausnotruf, klinische Systeme. Testen Sie Backup und Wiederanlauf tatsächlich, nicht nur konzeptionell. Erfassen Sie die wesentlichen IT-Dienstleister, Rechenzentren und Fachverfahren und verankern Sie Sicherheitsanforderungen und Mitwirkung im Meldefall in den Verträgen.
Zu beachten: NIS-2 schreibt kein Zertifikat vor. Ein Managementsystem nach VdS 10100, IT-Grundschutz oder ISO 27001 ist Mittel zum Zweck. In jedem Fall sehen wir in der Praxis, dass die Bearbeitung der Mindestthemen mehrere Monate in Anspruch nimmt – besonders mit begrenzten Ressourcen.
Etappe 4: Leitungsverantwortung und Nachweise sichern
Lassen Sie die Maßnahmen von der Geschäftsleitung förmlich beschließen, nehmen Sie an einer Schulung teil und richten Sie eine regelmäßige Berichterstattung ein, die gegenüber Aufsicht und Gremien Bestand hat. Prüfen Sie die Betroffenheit erneut, wenn Wachstum, Fusion oder eine neue Tätigkeit die Grundlage verändert.
Zu beachten: Die Überwachungs- und Letztverantwortung ist nicht delegierbar. Betreiber kritischer Anlagen – im DRK vor allem größere Kliniken und Blutspendedienste – müssen die Umsetzung zusätzlich gegenüber dem BSI nachweisen, durch Sicherheitsaudit, Prüfung oder Zertifizierung und anschließend alle drei Jahre (§ 39 BSIG). Den Zeitpunkt legt das BSI fest, frühestens drei Jahre nachdem eine Anlage erstmals als kritische Anlage gilt – für Anlagen, die das mit dem Inkrafttreten wurden, also frühestens Ende 2028. Anders liegt es bei Anlagen, die schon nach dem BSI-Gesetz in der Fassung von 2009 Kritische Infrastruktur waren: Dort knüpft die Frist an den letzten Nachweis nach altem Recht an, der nächste ist frühestens drei Jahre danach fällig (§ 39 Abs. 3 BSIG). Im DRK betrifft das vor allem die Blutspendedienste – für sie gilt der eigene Turnus, nicht Ende 2028.
Fazit: Informationssicherheit gehört zum Versorgungsauftrag
NIS-2 ist für das Deutsche Rote Kreuz kein Compliance-Selbstzweck. Rettungsdienst, Leitstelle, Hausnotruf und Blutversorgung sind Dienste, deren Ausfall unmittelbar Menschen trifft, die auf Hilfe angewiesen sind. Informationssicherheit schützt damit nicht in erster Linie Daten, sondern die Fähigkeit, im entscheidenden Moment einsatzfähig zu bleiben.
Die Bausteine dafür sind im DRK vielfach vorhanden: Alarmierungs- und Einsatzkonzepte, Krisenstabsarbeit und Notfallplanung gehören zum Kerngeschäft, waren bislang aber selten auf IT-Ausfälle und Sicherheitsvorfälle bezogen. Diese vorhandene Kompetenz auf die Informationssicherheit zu übertragen, ist häufig der schnellere Weg als ein Neuanfang auf der grünen Wiese.
Der Ablauf der Nachfrist ändert nichts an der Reihenfolge der notwendigen Schritte, wohl aber an der Dringlichkeit des ersten. Wer die Betroffenheit noch nicht geprüft hat, sollte jetzt damit beginnen und wer sie geprüft hat und laut Entscheidung erfasst ist, sollte die Registrierung ohne weiteres Zuwarten nachholen.
Eine Umfrage zum aktuellen Stand der NIS-2-Umsetzung im DRK gibt hier hier. Wir würden uns freuen, wenn Sie daran teilnehmen.